


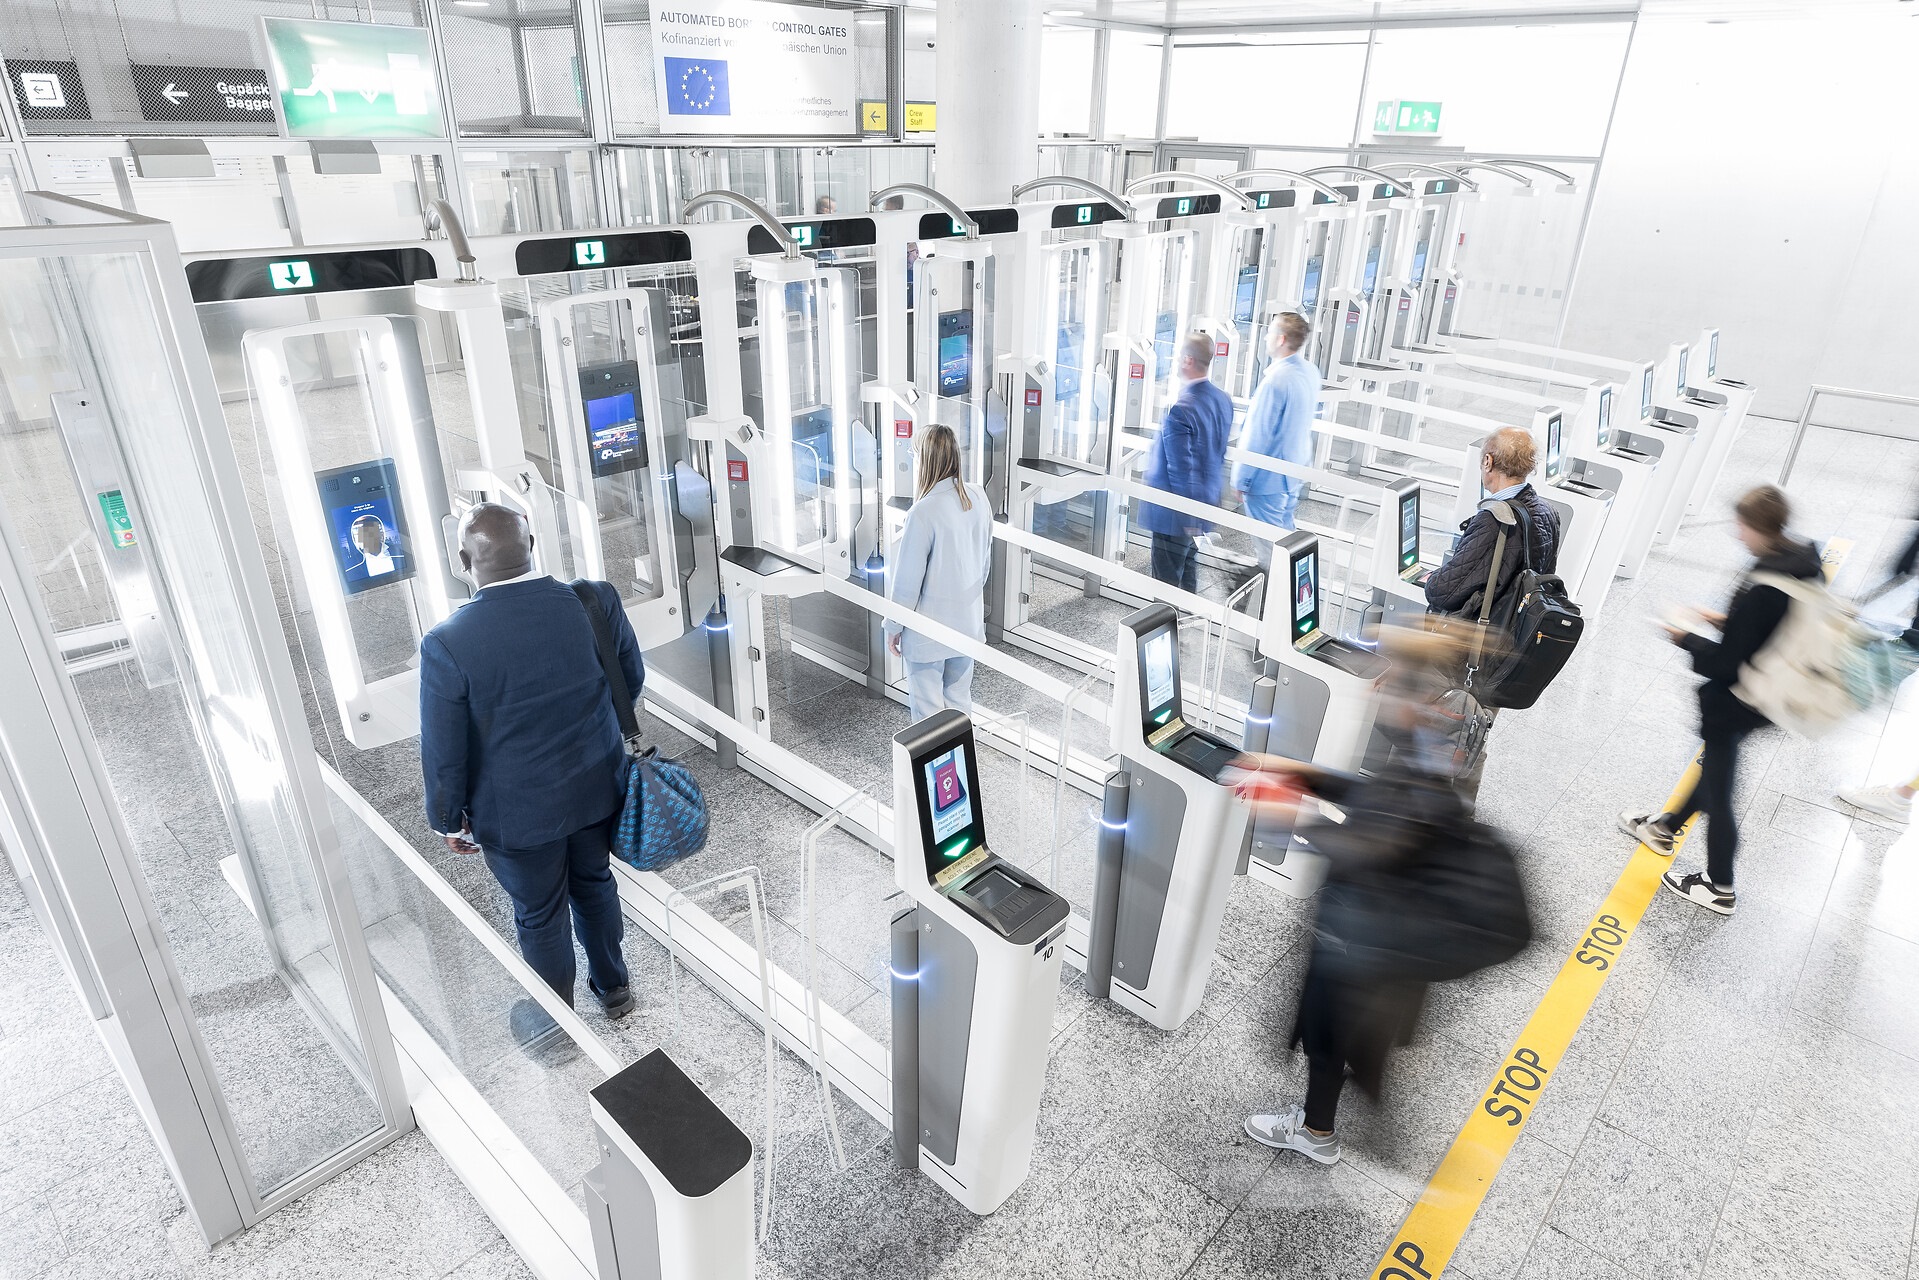
Die Betrugsmasche beschäftigt die Behörden seit Jahren: Angreifer fügen zwei biometrische Passfotos mittels Bildbearbeitungssoftware zu einem „Morph“ zusammen. Dieser ähnelt, wenn er gut gemacht ist, beiden Personen, deren Bilder zusammengesetzt wurden. Im nächsten Schritt bringen die Betrüger den Morph auf offiziellem Weg in ein Identitätsdokument ein, beispielsweise indem sie das Bild bei der Verlängerung eines Reisepasses einreichen. Das Ergebnis ist ein Dokument, das mit Ausnahme des Bildes vollständig integer ist und sogar tatsächlich von den Behörden ausgestellt wurde. Damit geht es nun zum Grenzübergang. Oft sind die Übereinstimmungen des gemorphten Passbilds zu den Gesichtern beider Betrüger groß genug, um sowohl biometrische Software als auch Grenzkontrollbeamt*innen zu täuschen. Somit kann der Reisepass also nicht nur von der Person genutzt werden, zu der er offiziell gehört, sondern auch von einer weiteren Person. Und diese kann nun unter falscher Identität eine Landesgrenze übertreten. Übrigens funktioniert das Verfahren manchmal sogar mit den Bildern von mehr als zwei Personen.

Der kriminelle Trend ist nicht unbeantwortet geblieben. Organisatorische Sicherheitsmaßnahmen wie „Live Enrolment“, bei dem Passbilder für neue Identitätsdokumente vor Ort und unter Aufsicht von Mitarbeiter*innen der Behörde aufgenommen werden müssen, oder die Schulung von Grenzbeamt*innen wirken den betrügerischen Methoden entgegen. Zudem setzen die Behörden verstärkt auf intelligente Software wie Morphing Attack Detection. Dabei handelt es sich um Algorithmen, die Gesichtsmorphs bei der automatisierten Grenzkontrolle erkennen können. Deren Funktionsweise variiert je nach Art des Algorithmus. secunet bietet einen Algorithmus an, der nach dem Prinzip der differentiellen MAD arbeitet. Dabei wird ein potenziell gemorphtes Gesichtsbild mit einem zweiten Bild verglichen, das in der Regel live im Beisein von Beamt*innen aufgenommen wird und somit vertrauenswürdig ist.
Hervorragende Testergebnisse
Die differentielle MAD von secunet schnitt bei dem unabhängigen und international anerkannten Test „Face Analysis Technology Evaluation (FATE) MORPH“ des US-amerikanischen National Institute of Standards and Technology (NIST) sehr gut ab. Gerade in der Kategorie der High Quality Morphs konnte der secunet Algorithmus punkten. Obwohl hochqualitative Morphs für versierte Angreifer nicht schwer herzustellen sind, sind sie besonders schwer zu erkennen. Eine Unterkategorie des Tests bildeten Morphs, die – wie bei Passbildern üblich – ausgedruckt und wieder eingescannt wurden, wodurch praktisch keine Spuren der Manipulation im Bild verbleiben. Der secunet Algorithmus verwies bei dieser Art von Morphs sämtliche anderen der mehr als 30 Verfahren, die an dem Test teilnahmen, auf die Plätze – und das mit großem Abstand.
Wie viele Morphs ein bestimmter MAD-Algorithmus erkennt, hängt auch davon ab, wie er eingestellt ist. Eine der Stellschrauben ist die Bona Fide Classification Error Rate (BPCER), auch Falsch-Alarm-Rate genannt. Sie gibt an, wie oft der Algorithmus echte IDs fälschlicherweise als Morph erkannt hat. Gewünscht ist also ein niedriger Wert. Es reicht aber nicht aus, die BPCER einfach auf einen möglichst niedrigen Wert einzustellen, denn das wirkt sich negativ auf die Rate der erfolgreich entdeckten Morphs aus: Bei einer niedrigen BPCER gibt es zwar weniger Falsch-Alarme, aber es werden auch weniger Morphs entdeckt als bei einem höheren BPCER-Wert. Also kommt es auf gutes Finetuning an. Im Test des NIST erkannte der secunet Algorithmus bei einer moderaten BPCER von 1% ganze 84% der ausgedruckten und wieder eingescannten Morphs und bei einer etwas höheren BPCER von 2% sogar 93%. Zum Vergleich: Menschliche Testpersonen erkannten lediglich 60% der Morphs.

MAD aus der Cloud
Dies zeigt, dass Morphing Attack Detection einen großen Beitrag zur Bekämpfung von Identitätsbetrug am Grenzübergang leisten kann. Herausfordernd waren allerdings bislang mobile Einsatzszenarien, bei denen die Beamt*innen mobile Endgeräte wie Smartphones zur Identitätsfeststellung nutzen: Die Algorithmen mit ihren umfangreichen KI-Modellen sind auf Mobilgeräten schwierig zu implementieren. Die Lösung kann in diesen Fällen ein Cloud-basiertes Setup sein.
Mit dem secunet bioserver bietet secunet bereits seit Längerem eine Lösung zur Bereitstellung serverbasierter Biometrie-Anwendungen. Sein Zweck ist es, verschiedene Biometrie-Technologien einzubinden und als zentrale Dienste zur Verfügung zu stellen. So können zum Beispiel Gesichtsbilder oder Fingerabdrücke abgeglichen werden. Der secunet bioserver arbeitet auf Basis einer modernen Microservices-Architektur. Das bedeutet, dass Teilschritte einer Anwendung als einzelne Mikro-Anwendungen verkapselt und in sogenannten Containern verpackt werden, so dass sie standardisiert mit den anderen Microservices kommunizieren und zusammenarbeiten können. Die Orchestrierung der einzelnen Microservices übernimmt die freie Software Kubernetes. Die moderne Architektur des secunet bioserver macht es einfach, ihn an bestehende Infrastrukturen anzubinden und die Anwendungen zu verwalten.
Der hochleistungsfähige MAD-Algorithmus von secunet kann nun ebenfalls in einer solchen Umgebung bereitgestellt werden. In der Praxis kann das so ablaufen: Bei einer mobilen Identitätsfeststellung nutzen die Beamt*innen ihre speziell abgesicherten Smartphones, um die Personendaten samt Bild im ID-Dokument zu erfassen. Zum Vergleich wird auch ein Live-Bild aufgenommen. Die Daten werden verschlüsselt an die Lösung in der Cloud übermittelt. Dort überprüft sie der MAD-Algorithmus und meldet an die Beamt*innen zurück, mit welcher Wahrscheinlichkeit es sich um einen Morph handelt.
Hohe Sicherheit auch in der Cloud
Personendaten sind besonders schutzbedürftig. Daher kommt für ein solches Setup nur eine Cloud-Infrastruktur in Betracht, die digital souverän ist und hohen Sicherheitsanforderungen genügt. secunet hat die Cloud-basierte MAD-Anwendung in der Infrastruktur seines hundertprozentigen Tochterunternehmens SysEleven realisiert. Diese ist vollständig „made in Germany“ und genügt den Souveränitätskriterien der Open Source Business Alliance. Ihr hohes Sicherheitsniveau konnte sie bereits in zahlreichen Kundenprojekten in kritischen Umfeldern unter Beweis stellen, zum Beispiel bei der ersten Cloud-Lösung zur Flugsicherungskontrolle an einem deutschen Verkehrsflughafen. Zudem verfügt SysEleven über umfangreiche Expertise beim Betrieb von Microservice-Architekturen mithilfe von Kubernetes.
In der Cloud sorgt Morphing Attack Detection dafür, dass die Aussichten für Morphing-Betrüger bestenfalls wolkig bleiben – genauso wie das die lokal implementierte Lösung bereits seit längerem tut.
Kontakt:
Frank Steffens
secunet Security Networks AG
Haben Sie Fragen oder Anmerkungen zu diesem Artikel? Dann kontaktieren Sie uns über das nebenstehende Kontaktformular!


secuview ist das Online-Magazin von secunet, Deutschlands führendem Cybersecurity-Unternehmen. Hier finden Sie Neuigkeiten, Trends, Standpunkte und Hintergrundinformationen aus der Welt der Cybersicherheit für Behörden und Unternehmen. Ob Cloud, IIoT, Home Office, eGovernment oder autonomes Fahren – ohne Sicherheit kann es keine Digitalisierung geben.
Zusätzlich zum Online-Magazin erscheint secuview zweimal jährlich als Zeitschrift, die Sie in gedruckter Form kostenfrei abonnieren oder als PDF herunterladen können.
secuview ist das Online-Magazin von secunet, Deutschlands führendem Cybersecurity-Unternehmen. Ob Cloud, IIoT, Home Office, eGovernment oder autonomes Fahren – ohne Sicherheit kann es keine Digitalisierung geben.